הפונים מתחזים לדמויות מוכרות או לכתבים אחרים | מערך הסייבר ושב"כ: אנו פועלים כדי לסכל את המתקפות הזדוניות במטרה לדלות מידע רגיש
שירות הביטחון הכללי ומערך הסייבר הלאומי, הודיעו הבוקר (ראשון) כי במסגרת פעילות משולבת הם זיהו בתקופה האחרונה גל ניסיונות נוסף מצד גורמי מודיעין איראניים למקד התקפות פישינג (דיוג) ממוקדות כלפי עיתונאים ואנשי תקשורת בישראל, במטרה לדלות מידע רגיש, ברקע ההתפתחויות המדיניות והביטחוניות בתקופה האחרונה.
עיתונאים ישראלים המועסקים בכלי תקשורת מרכזיים, קיבלו פניות מגורמים זרים בדמות סרטונים או מידע. מערך הסייבר ושב"כ, שזיהו את הניסיונות הללו, פועלים כדי לסכלם. הפונים מתחזים בדרך כלל לדמויות מוכרות או לכתבים אחרים, שולחים קישורים מזויפים לפגישות וירטואליות או קבצים זדוניים, במטרה לגנוב פרטי התחברות ולהשתלט על המכשירים הניידים של העיתונעים שמן הסתם, המצוי בהם מידע רב ולעיתים גם רגיש ביותר.
הפנייה לעיתונאים נעשית בעיקר באמצעות וואטסאפ או טלגרם, אגב ניסוח הודעות המותאמות באופן אישי לתחומי העניין והעיסוק של העיתונאי המותקף, כולל "פיתיונות מקצועיים" כגון הצעה לשיתוף פעולה, הזמנה לראיון בלעדי, לשיחה או לתדרוך ביטחוני. מטרת ההודעות היא ליצור קשר אמין לכאורה שלבסוף מוביל את העיתונאי הנופל קורבן למתקפת הדיוג, לדף מתחזה המבקש פרטי התחברות לחשבונות דיגיטליים, או כזה המוביל לפתיחת קישורים וקבצים זדוניים שעשויים להשתלט על הטלפון הנייד.
הניסיונות החלו ב-7 באוקטובר
ניסיונות הדיוג החלו אחרי 7 באוקטובר 2023 ומאז התפתחה מגמה גוברת והולכת, המתבטאת בניסיונות איראניים לחדור לשיח הישראלי, לרבות שליחת חבילות ומכתבים מאיימים לעיתונאים וחוקרים ישראלים. העיתונאים שמכשירי הטלפון שלהם הותקפו, קיבלו הצעות לצפות בסרטונים בלעדיים מהתקיפות באיראן, במדינות המפרץ ובמיצר הורמוז, כאשר להודעות צורפו קישורים חשודים שהתחזו לשרת "גוגל דרייב", אך למעשה היפנו לאתר אחר שנועד לגנוב את פרטי החשבונות הדיגיטליים והמידע הרגיש המצוי בטלפונים החכמים של העיתונאים.
לפי הערכת גורמי הביטחון בישראל, באמצעות שיטה זו מנסים גורמי המודיעין האיראניים לאסוף מידע רגיש הקשור להתפתחויות הביטחוניות והמדיניות, להשיג גישה למקורות עיתונאיים, לחומרי עבודה, להתכתבויות ולמידע נוסף שעשוי לשמש את גורמי המודיעין האיראניים לצורכי טרור, ריגול, איסוף מודיעין ופעילות השפעה. מאמצים אלו נעשים גם כלפי יעדים בתחומים נוספים ולכן נדרשת עירנות ומודעות מוגברת מכלל הגורמים שעוסקים כיום בפעילות פוליטית, ציבורית, ממשלתית וביטחונית.
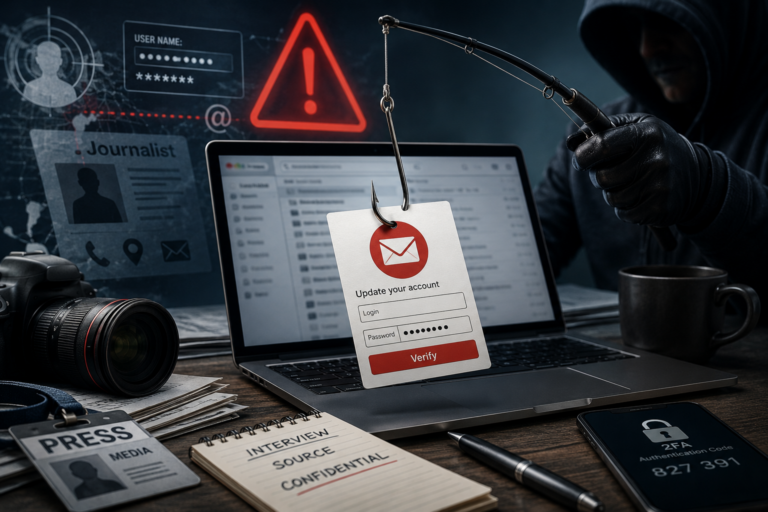
מתקפות פישינג נגד עיתונאים | אילוסטרציה שנוצרה באמצעות כלי בינה מלאכותית
יש לאמת את זהות הפונה
מערך הסייבר הלאומי ושב"כ פועלים כדי לסכל ניסיונות דיוג אלו ולהגן על החשבונות הדיגיטליים של המותקפים. שני הארגונים מסרו את המלצותיהם כצעדי מנע והגנה מפני המתקפות האיראניות (המומלצות לכל אדם): אימות זהות הפונה באמצעי תקשורת נוסף – במיוחד כאשר מתקבלת פנייה בלתי צפויה המכילה קישור, קובץ או בקשה לפרטים אישיים. אין להזין ססמאות או קודי אימות בעקבות קישור שהתקבל בהודעה, גם לא כדי להתחבר לשיחת וידאו.
שני הארגונים הוסיפו כי יש להפעיל אימות דו- שלבי: לוודא שכל החשבונות האישיים והמקצועיים ברשתות החברתיות וביישומוני המסרים מוגנים באימות דו שלבי (2FA). כמו כן, מומלץ לחסום מספרים חשודים לדווח באופן מיידי על כל פנייה חשודה לגורמי האבטחה בארגון או למוקד 119 של מערך הסייבר הלאומי.
"החשבון ייחסם"
ככלל, ישנן כמה דרכים לזיהוי הודעות דיוג איראניות: פנייה מאדם המבקש לשלוח לו ב- SMS, קוד או סיסמא, או צילום תעודת זהות שקיבלתם; התחזות לגוף ישראלי מוכר, כגון בנק, חברת אשראי, דואר ישראל, ביטוח לאומי, משטרה, קופת חולים, משרד ממשלתי או כלי תקשורת; הפונה מנסה לעורר פחד או דחיפות, בנוסח: "החשבון ייחסם", "קיימת פעילות חריגה", "נדרש אימות מיידי, "נפתח נגדך תיק", וכדומה; קישור לאתר שנראה ישראלי, אך הכתובת שלו אינה האתר הרשמי; קובץ מצורף בלתי צפוי או בקשה להתקין יישומון (אפליקציה) חדשה על מכשיר הטלפון הנייד.
הכלל החשוב ביותר: אם ההודעה מבקשת ממך לבצע פעולה רגישה – אל תשתמש בקישור שבהודעה. היכנס בעצמך לאתר או לאפליקציה הרשמית ובדוק שם.